


सम्पादकीय
AI से जुड़ा वह लीक जिस पर किसी का ध्यान नहीं
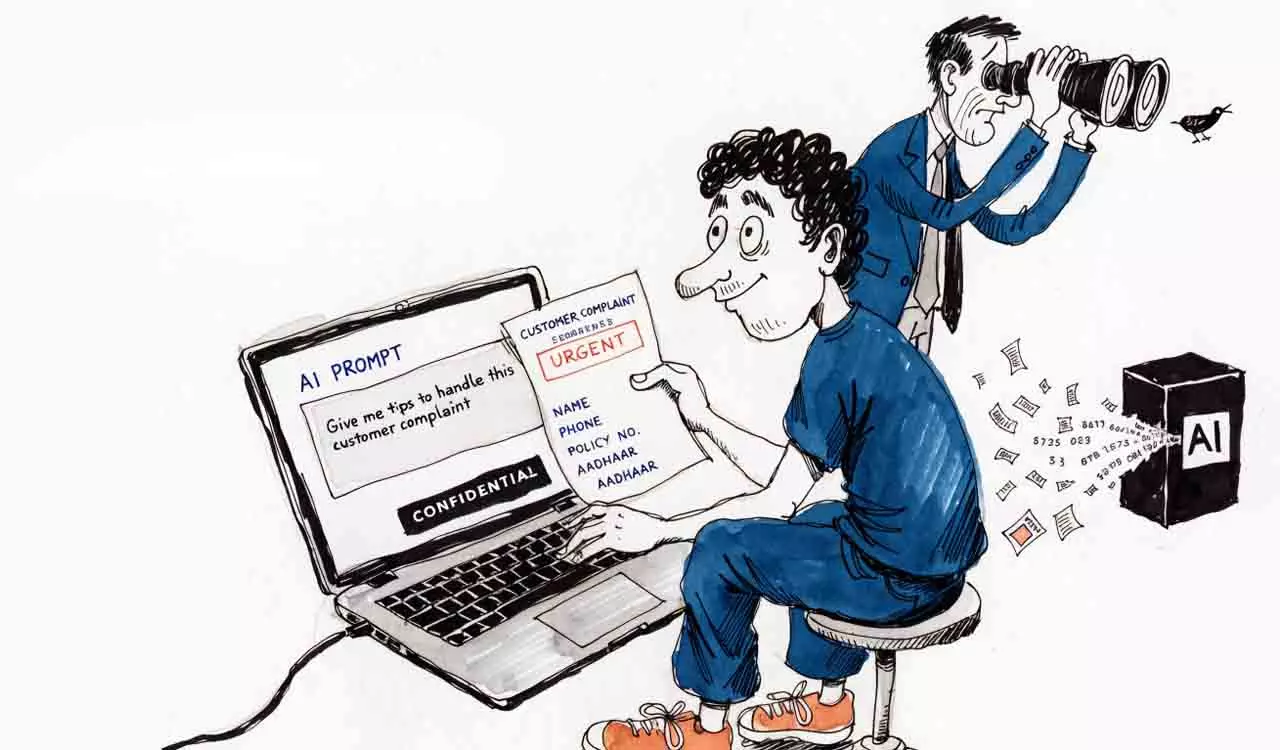


AI से जुड़ा वह लीक
विजय कुमार द्वारा
मुंबई के एक कार्यालय में, एक ग्राहक सेवा कार्यकारी ने एक शिकायत पत्र को एक मुफ्त एआई चैटबॉट में कॉपी किया और उसे एक विनम्र उत्तर का मसौदा तैयार करने के लिए कहा। पत्र में ग्राहक का नाम, फोन नंबर, पॉलिसी नंबर और, जैसा कि इन पत्रों में अक्सर होता है, आधार नंबर होता है। उत्तर कुछ ही सेकंड में वापस आ गया। कार्यकारी प्रसन्न था. ग्राहक को कभी पता नहीं चलेगा कि उसका व्यक्तिगत विवरण अब एक ऐसी कंपनी द्वारा संचालित सर्वर पर है जिसके साथ उसके बैंक या बीमाकर्ता का कोई अनुबंध नहीं है।
यह किसी लापरवाह कर्मचारी की कहानी नहीं है. यह हर भारतीय संगठन के बारे में एक कहानी है जिसने अभी तक इस बात पर ध्यान नहीं दिया है कि उसके लोग वास्तव में कृत्रिम बुद्धिमत्ता का उपयोग कैसे करते हैं।
शांत आदत
जेनेरिक एआई भारतीय कार्यस्थलों में इससे पहले की किसी भी तकनीक की तुलना में तेजी से पहुंची है। कर्मचारी इसका उपयोग दस्तावेज़ों को सारांशित करने, ईमेल लिखने, स्प्रेडशीट का विश्लेषण करने और कोड ठीक करने के लिए करते हैं। इसमें से अधिकांश हानिरहित है, और इसमें से अधिकांश वास्तव में उपयोगी है। लेकिन उत्पादकता की दौड़ में, एक शांत आदत बन गई है: लोग अपने सामने जो कुछ भी देखते हैं उसे अपने ब्राउज़र में खुले एआई टूल में पेस्ट कर देते हैं। ग्राहक रिकॉर्ड, वेतन पत्रक, अनुबंध, चिकित्सा रिपोर्ट और, सॉफ्टवेयर डेवलपर्स के बीच, कंपनी सिस्टम के पासवर्ड और एक्सेस कुंजी।
जोखिम दोनों दिशाओं में चलता है। कर्मचारी जो टाइप करते हैं उससे डेटा लीक हो जाता है। एआई सिस्टम जो कहता है, उसके माध्यम से यह वापस भी लीक हो सकता है। कंपनी डेटा पर निर्मित चैटबॉट्स ने, दुनिया भर में रिपोर्ट किए गए मामलों में, एक ग्राहक के विवरण को दूसरे के उत्तर में सामने ला दिया है।
भारत के लिए, दांव जुर्माने से भी आगे जाता है। हमारा प्रौद्योगिकी सेवा उद्योग और वैश्विक क्षमता केंद्र विदेशी ग्राहकों के भरोसे पर चलते हैं। वे ग्राहक तेजी से सुरक्षा और गोपनीयता प्रश्नावली भेजते हैं जो सीधा सवाल पूछते हैं: आपके लोग हमारे डेटा के साथ एआई टूल का उपयोग कैसे करते हैं? मैंने सक्षम भारतीय कंपनियों को कमजोर इंजीनियरिंग के कारण यूरोप और उत्तरी अमेरिका में अनुबंध खोते देखा है, बल्कि इसलिए कि वे इस तरह के सवालों का जवाब ठोस ढंग से नहीं दे सकीं। एक अनियंत्रित एआई आदत अब केवल एक अनुपालन जोखिम नहीं है। यह एक व्यावसायिक है.
कानून पकड़ता है
भारत का कानून पकड़ बना रहा है. डिजिटल व्यक्तिगत डेटा संरक्षण अधिनियम, 2023 के तहत संगठनों को व्यक्तिगत डेटा का उपयोग केवल उसी उद्देश्य के लिए करने की आवश्यकता है जिसके लिए इसे एकत्र किया गया था और इसे उचित सुरक्षा उपायों के साथ संरक्षित किया जाना चाहिए। सुरक्षा उपायों को पूरा करने में विफल रहने पर जुर्माना 250 करोड़ रुपये तक पहुंच सकता है।
पिछले नवंबर में अधिसूचित डीपीडीपी नियम, मई 2027 में मुख्य दायित्वों को लागू करते हैं, जिसमें 72 घंटों के भीतर डेटा संरक्षण बोर्ड को उल्लंघनों की रिपोर्ट करने का कर्तव्य भी शामिल है। किसी अस्वीकृत AI टूल में एक भी पेस्ट विनाश का कारण बन सकता है। CERT-In ने इस मई में जारी AI-संचालित साइबर खतरों पर अपने ब्लूप्रिंट में, विशेष रूप से छाया AI, त्वरित इंजेक्शन और AI सिस्टम के माध्यम से डेटा लीक के बारे में चेतावनी दी है।
डेवलपर की पूर्ण पहुंच के साथ चलने वाला एक एजेंट अपने कार्य की आवश्यकताओं से कहीं अधिक तक पहुंच सकता है। इन एजेंटों को केवल वही अनुमतियाँ दी जानी चाहिए जिनकी उन्हें आवश्यकता है
कई संस्थाओं की सहज प्रतिक्रिया सार्वजनिक एआई टूल पर प्रतिबंध लगाने की है। यह काम नही करता। जब कार्यालय नेटवर्क किसी चैटबॉट को ब्लॉक कर देता है, तो कर्मचारी बस इसे अपने निजी फोन पर उपयोग करते हैं, जहां कंपनी को कुछ भी नहीं दिखता है। प्रतिबंध जोखिम को दूर नहीं करता. यह केवल दृश्यता को दूर करता है.
बेहतर उत्तर सुरक्षित मार्ग को आसान मार्ग बनाना है। इसकी शुरुआत कर्मचारियों को एक उद्यम योजना पर एक स्वीकृत एआई टूल देने से होती है, जिसकी शर्तों के अनुसार कंपनी के डेटा का उपयोग प्रदाता के मॉडल को प्रशिक्षित करने के लिए नहीं किया जाएगा। यह एक पृष्ठ की नीति के साथ जारी है, जो सरल भाषा में लिखी गई है, जिसमें सूचीबद्ध किया गया है कि कौन से टूल का उपयोग किया जा सकता है और किस प्रकार के डेटा के लिए किया जा सकता है।
तकनीकी नियंत्रण भी उतना ही मायने रखता है। पारंपरिक डेटा हानि रोकथाम (डीएलपी) उपकरण ईमेल अटैचमेंट और पेन ड्राइव के लिए डिज़ाइन किए गए थे, चैट बॉक्स के लिए नहीं। संगठनों को अब प्रॉम्प्ट पर ही रेलिंग की आवश्यकता है: सिस्टम जो एआई टूल पर क्या भेजा जा रहा है इसकी जांच करता है, व्यक्तिगत डेटा या पासवर्ड का पता लगाता है, और उनके जाने से पहले उन्हें मास्क कर देता है, ताकि कर्मचारी को अभी भी एक उपयोगी उत्तर मिल सके और ग्राहक की पहचान सुरक्षित रहे।
जो वापस आता है उस पर भी वही जाँच लागू होनी चाहिए। और उन्हें केवल ब्राउज़र में ही नहीं, बल्कि जहां भी एआई का उपयोग किया जाता है, वहां काम करना चाहिए। कर्मचारी अब डेस्कटॉप ऐप्स, डेवलपर्स के टर्मिनलों के अंदर चलने वाले कोडिंग सहायकों, ब्राउज़र एक्सटेंशन और रोजमर्रा के कार्यालय सॉफ़्टवेयर में निर्मित एआई सुविधाओं के माध्यम से एआई तक पहुंचते हैं। एक नियंत्रण जो केवल वेबसाइटों को देखता है, वह अधिकांश ट्रैफ़िक मिस कर देता है।
लोग और उपकरण
लोग उतने ही महत्वपूर्ण हैं जितने उपकरण। संवेदनशील डेटा को चैटबॉट में पेस्ट करने वाले अधिकांश कर्मचारियों को कभी यह नहीं बताया गया कि यह जोखिम भरा क्यों है। क्या नहीं चिपकाना है इसके वास्तविक उदाहरणों पर आधारित संक्षिप्त, व्यावहारिक प्रशिक्षण, किसी भी नीति दस्तावेज़ की तुलना में व्यवहार को तेज़ी से बदलता है। छोटी कंपनियों और स्टार्टअप को भी बड़े बजट का इंतजार करने की जरूरत नहीं है। एक अनुमोदित उपकरण, एक स्पष्ट एक-पृष्ठ नियम और एआई का उपयोग कैसे किया जा रहा है इसकी मासिक स्पॉट जांच बहुत कम लागत पर अधिकांश अंतर को पाट देगी।
अगली लहर पहले से ही यहाँ है. एआई एजेंट - सॉफ़्टवेयर जो फ़ाइलें पढ़ सकते हैं, अन्य टूल को कॉल कर सकते हैं और स्वयं ईमेल भेज सकते हैं - कोडिंग सहायकों और वर्कफ़्लो ऑटोमेशन के माध्यम से भारतीय कंपनियों में प्रवेश कर रहे हैं। एक एजेंट एक डेवलपर के फू के साथ चल रहा है

Next Story